🧭 SD-WAN là gì và khi nào nên dùng?
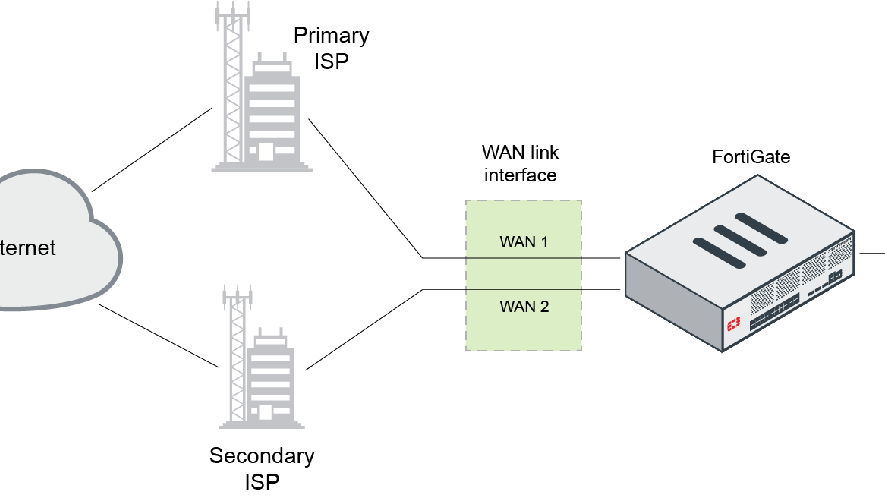
SD-WAN trên FortiGate là cơ chế “điều phối đường truyền” dựa trên chất lượng link (SLA) và rule theo traffic. Thay vì chỉ failover theo link up/down, SD-WAN có thể quyết định dựa trên latency, jitter, packet loss.
✅ Nên dùng SD-WAN khi:
- Khách dùng VoIP/Teams/Zoom nhiều
- ERP/SaaS cần ổn định
- Muốn ưu tiên đường tốt nhất theo app
- Muốn chuẩn hoá nhiều chi nhánh (sau này)
⚠️ Cần chuẩn bị mindset:
- Luôn có Performance SLA (health-check) chuẩn
- Rule rõ ràng: ai ưu tiên trước, ai đi theo SLA
- Phải test “đứt thật” + “SLA xấu”
💡 SD-WAN không “thay” policy firewall. SD-WAN quyết định đi đường nào, còn policy quyết định cho phép hay chặn.
📋 Checklist trước khi cấu hình SD-WAN
✅ WAN ready
WAN1/WAN2 hoạt động ổn
WAN1/WAN2 có IP, gateway, DNS đầy đủ. Test ping/trace ra Internet ok.
Nếu WAN còn “lụi” thì SD-WAN cũng không cứu được.
✅ Targets
Chọn SLA targets
Chọn 2–3 đích ổn định để đo SLA (không chỉ gateway ISP).
Targets tốt = SD-WAN quyết định đúng.
✅ Rule plan
Danh sách app ưu tiên
Teams/Zoom/VoIP/ERP… app nào cần ưu tiên, app nào để mặc định.
Có plan trước = viết rule nhanh, tránh rối.
⚠️ SD-WAN hay bị hiểu lầm: “bật lên là tự thông minh”. Thực tế: targets + SLA + rules mới quyết định thông minh hay không.
1️⃣ Bật SD-WAN và add WAN1/WAN2 vào SD-WAN zone
Bước 1
Network → SD-WAN: Enable
Bật SD-WAN, FortiGate sẽ tạo SD-WAN zone (thường là virtual-wan-link hoặc tên SD-WAN zone).
Bước 2
Add members: WAN1, WAN2
- Member 1: WAN1 (Primary)
- Member 2: WAN2 (Backup)
💡 Đặt “sequence/priority” rõ để dễ đọc khi viết rules (WAN1 trước, WAN2 sau).
Bước 3
Policy: Outgoing interface sẽ là SD-WAN zone
Từ đây, policy ra Internet thường sẽ đổi “Outgoing interface” từ WAN1/WAN2 sang SD-WAN zone. SD-WAN rules sẽ quyết định traffic đi WAN nào.
2️⃣ Tạo Performance SLA (health-check) – “trái tim” của SD-WAN
Performance SLA giúp FortiGate đo chất lượng từng WAN dựa trên ping/HTTP/UDP… và đưa ra quyết định theo rule. Làm đúng SLA sẽ tránh tình huống: “WAN còn link nhưng Internet chết”.
Bước 1
Tạo SLA: chọn protocol & targets
- Chọn 2–3 targets ổn định
- Interval hợp lý (không quá dày gây noise)
- Bind SLA cho cả WAN1 và WAN2
Bước 2
Đặt ngưỡng SLA theo nhu cầu
- Latency max (ms)
- Jitter max (ms) – quan trọng cho VoIP/Meet
- Packet loss max (%)
⚠️ Ngưỡng quá “khắt khe” sẽ làm link bị đánh xấu liên tục. Ngưỡng quá “lỏng” thì SD-WAN không chuyển kịp khi link tệ.
Bước 3
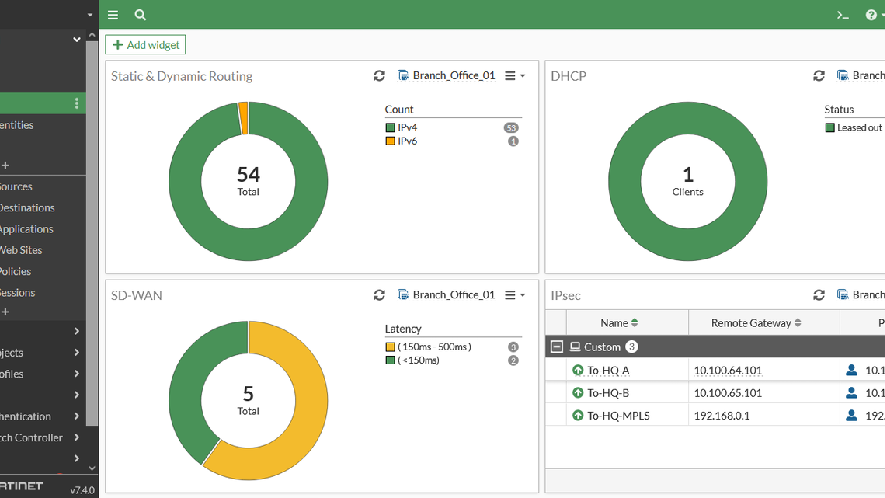
Kiểm tra SLA status (WAN1 vs WAN2)
Vào SD-WAN Monitor xem từng member đang đạt hay không đạt SLA trước khi viết rules.
💡 NAMHI rule: “SLA chưa xanh thì đừng vội blame policy”.
3️⃣ Viết SD-WAN Rules (cơ bản, dễ vận hành)
💡 NAMHI khuyến nghị cấu trúc rules theo 3 tầng: (1) Ứng dụng nhạy → (2) Dịch vụ doanh nghiệp → (3) Default Internet.
Rule 1
Teams/Zoom/VoIP: chọn link tốt nhất theo SLA
- Match: application (Collaboration/VoIP) hoặc service nhóm theo nhu cầu
- Strategy: Best quality (theo SLA)
- Health-check: SLA vừa tạo
- Fallback: nếu WAN1 không đạt SLA thì cho qua WAN2
Rule 2
ERP/SaaS: ưu tiên ổn định (WAN1), failover khi SLA xấu
- Match: destination/ISDB/service theo hệ thống khách
- Strategy: Priority (WAN1 trước, WAN2 sau)
- Condition: chỉ đi WAN1 khi đạt SLA
Rule 3
Default Internet: ưu tiên WAN1, WAN2 dự phòng
- Match: all remaining traffic
- Strategy: Priority
- WAN1 primary, WAN2 backup
⚠️ Thứ tự rules rất quan trọng. Rule cụ thể phải nằm trên rule default.
4️⃣ Firewall Policy ra Internet khi dùng SD-WAN
➡️ LAN → SD-WAN zone
- Incoming: LAN/VLAN
- Outgoing: SD-WAN zone
- NAT: Enable
- Log Allowed Traffic: (khuyến nghị) All Sessions
✅ Vì sao policy chỉ cần 1 rule?
- SD-WAN rules quyết định WAN member
- Policy tập trung: dễ quản trị, ít trùng lặp
- Debug rõ: policy hit rồi mới xét SD-WAN rule
💡 Nếu môi trường nhiều VLAN, vẫn giữ một “khung” policy chuẩn và tách theo group dịch vụ (khách dễ hiểu, dễ audit).
🔍 Test SD-WAN đúng chuẩn (đừng chỉ rút dây)
Test 1
SLA xấu (latency/loss tăng) → rule Best quality đổi WAN
Giả lập bằng cách làm WAN1 “xấu” (ISP chập chờn) hoặc thay đổi target/threshold để thấy SD-WAN chuyển theo SLA.
Test 2
Đứt WAN1 thật → toàn bộ traffic theo rule chuyển sang WAN2
Rút cable WAN1 hoặc tắt modem. Test web, Teams/Zoom, ERP/SaaS.
Test 3
WAN1 hồi, SLA ổn → traffic quay về theo rule
Khôi phục WAN1, chờ SLA “pass” ổn định rồi kiểm tra rule priority/best quality có quay về đúng không.
⚠️ Nếu “đúng rule nhưng app vẫn lag”: kiểm tra SLA metrics (jitter/loss) và target. SD-WAN chỉ thông minh khi số đo phản ánh đúng chất lượng.
❌ Lỗi thường gặp & cách xử lý nhanh (accordion)
❌ SD-WAN bật rồi nhưng traffic vẫn đi sai WAN
- Policy Outgoing interface chưa đổi sang SD-WAN zone
- Rule match chưa đúng (application/service/destination)
- Thứ tự rules sai (rule default nằm trên rule cụ thể)
❌ SLA báo xanh nhưng user vẫn “không ra Internet”
- Targets không phản ánh đúng Internet thật (nên đổi targets)
- DNS vấn đề (đặc biệt khi chuyển WAN)
- Policy/NAT/log chưa bật để nhìn flow
❌ Chuyển qua lại liên tục (flapping)
- Threshold SLA quá nhạy
- Targets chập chờn
- Nên tăng fail/pass count, nới ngưỡng hợp lý
❌ Một số dịch vụ bị logout/đứt sau khi chuyển WAN
Do thay đổi IP public khi chuyển WAN. Dịch vụ whitelisting IP hoặc session nhạy sẽ gián đoạn. Cần tư vấn khách: IP tĩnh, hoặc giải pháp nâng cao (policy riêng theo app, SD-WAN nâng cao ở Bài 15).
🧩 Kết luận
SD-WAN “cơ bản” có 3 thứ cốt lõi: Members, Performance SLA, Rules. Làm đúng 3 thứ này, bạn sẽ có hệ thống Internet vừa dự phòng tốt, vừa tối ưu theo ứng dụng. Bài tiếp theo (Bài 15) sẽ đi vào SD-WAN nâng cao: rule theo app chi tiết, ưu tiên traffic và load-balance đúng cách.
➡️ Bài tiếp theo
⚙️ Fortigate NAMHI – Bài 15: SD-WAN nâng cao (app rules + ưu tiên traffic + load-balance)
Thiết kế rule chi tiết theo phòng ban/ứng dụng, ưu tiên Teams/VoIP, tách ERP, và cân bằng tải hợp lý giữa 2 ISP.
 Việt Nam
 English